Эволюция IT-ролей в 2026 году: Как генеративный ИИ обесценил написание синтаксиса и повысил требования к инженерному мышлению, безопасности и архитектуре
В 2026 году генеративный ИИ окончательно сделал написание кода копеечной операцией, но существенно повысил цену за системное инженерное мышление, валидацию и безопасность. B2B-бизнес больше не покупает «строки кода». На международном рынке (Reddit, Hacker News, дискуссии CTO) массово отказываются от исполнителей с так называемым «Ticket Puncher mentality» – специалистов, которые просто «пробивают» таски в Jira без понимания общей архитектуры, бизнес-целей и ответственности за продукт в продакшене.
Градация ролей в IT: От механического синтаксиса до бизнес-архитектуры
Стремительное развитие AI-Copilots (GitHub Copilot, Cursor, Claude Code) окончательно определило границы между четырьмя ролями, которые ранее ошибочно считали синонимами:
Схема 1 - Градация ролей в IT: от механического синтаксиса до бизнес-архитектуры
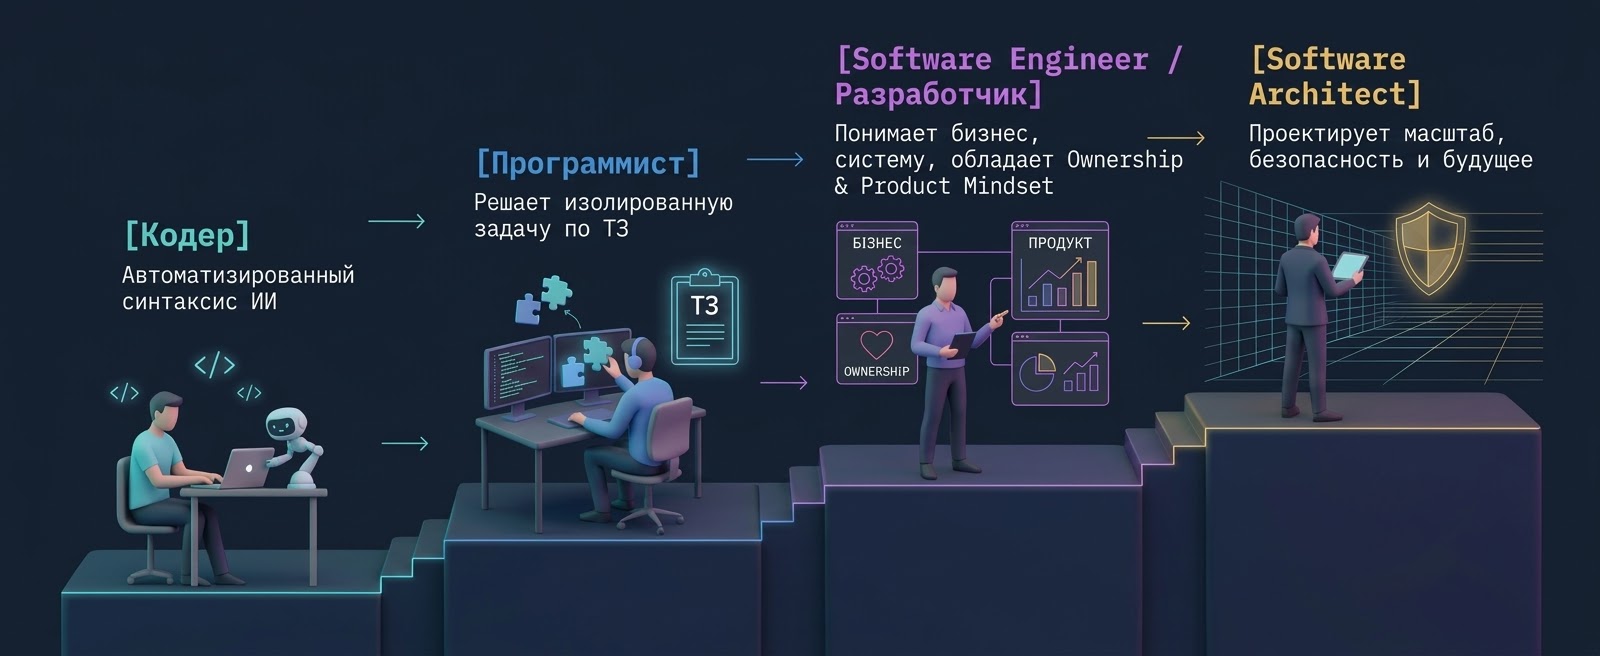
- Кодер (Coder): Человек, который только знает синтаксис и переводит алгоритмы в код. В 2026 году эта роль полностью автоматизирована. ИИ-ассистенты пишут шаблонный синтаксис за секунды. Соревноваться с нейросетями в скорости кодинга – проигрышная стратегия.
- Программист (Programmer): Специалист, который решает конкретную алгоритмическую задачу. Работает «в вакууме»: ему безразличны бизнес-метрики, инфраструктура, требования SecOps или то, как его код интегрируется с работой коллег.
- Разработчик / Software Engineer: Инженер с высоким уровнем Ownership. Использует ИИ как усилитель для рутины, видит продукт целостно, оценивает риски, проактивно взаимодействует с DevOps/SecOps, отвечает за поддержку, безопасность и бизнес-ценность.
- Архитектор (Software Architect): Стратег, который проектирует высокоуровневую структуру системы (совместимость, безопасность, нагрузки, выбор стеков, баланс между Cost & Speed) и задает инженерные стандарты для всей организации.
«Ловушка AI-копипаста» (The AI-Code Inflation): Почему программист + ИИ = двойная катастрофа
Главная опасность для современного B2B-проекта возникает тогда, когда «программист по ТЗ» или «Ticket Puncher» получает в руки мощные LLM-инструменты. Не обладая системным мышлением, такой исполнитель слепо копирует сгенерированный нейросетью код прямо в репозиторий.
Схема 2 - Ловушка AI-копипаста: процесс создания катастрофического технического долга
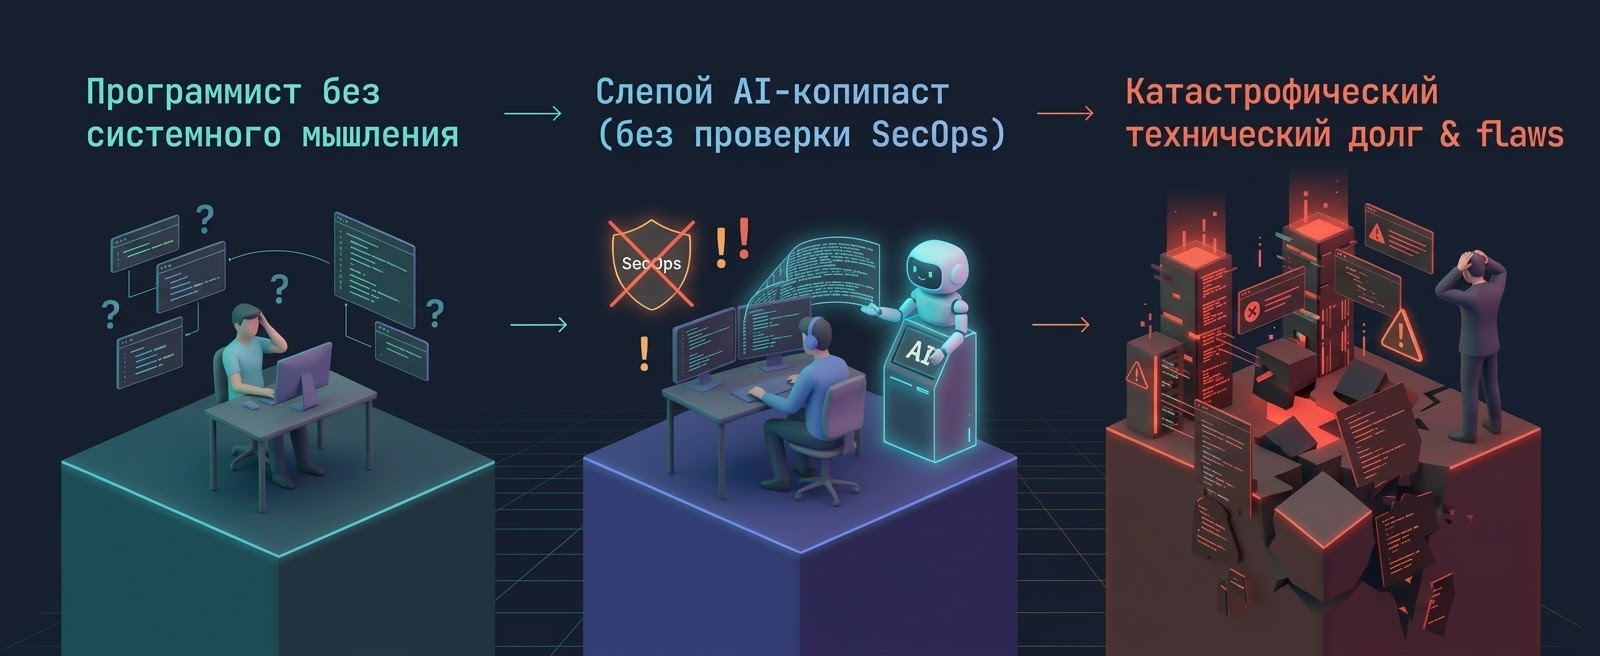
Последствия AI-копипаста для бизнеса:
- Взрыв галлюцинаторного технического долга: Вместо 50 строк продуманного кода в проект попадает 500 строк «сгенерированного мусора», который забивает память, замедляет CI/CD конвейер и создает проблемы при масштабировании.
- Скрытые уязвимости безопасности (Security Flaws): ИИ часто предлагает устаревшие или опасные паттерны. Без знаний DevSecOps такой код становится открытой дверью для утечек данных.
- Разрушение архитектуры: ИИ не знает контекста всей вашей системы. Код, сгенерированный для одного модуля, может полностью заблокировать работу соседних микросервисов или поднять затраты на облако в разы.
Боль рынка: «Ticket Punchers» и «The Isolation Trap»
На международных инженерных форумах Tech Lead-ы единодушны: «I don't need someone who can write 1000 lines of code. I need someone who can convince me that we only need to write 10 lines to solve the business problem».
Человек с тайтлом Senior, который мыслит как кодер, попадает в «The Isolation Trap» (Ловушку изоляции):
- Отсутствие Product Mindset: Написал свой модуль по ТЗ, но не проверил, как он влияет на нагрузку базы данных или итоговый UX пользователя.
- Отказ от кросс-функциональности: Считает требования DevOps по логированию или требования SecOps по безопасности API «не своими обязанностями». Релиз по принципу «На моем компьютере все работало» в 2026 году означает профнепригодность.
- Низкий уровень Ownership (Нельзя положиться): Если возникает неопределенность, такой исполнитель не будет искать компромисс со смежными командами, а просто остановит работу, ожидая «более нового ТЗ».
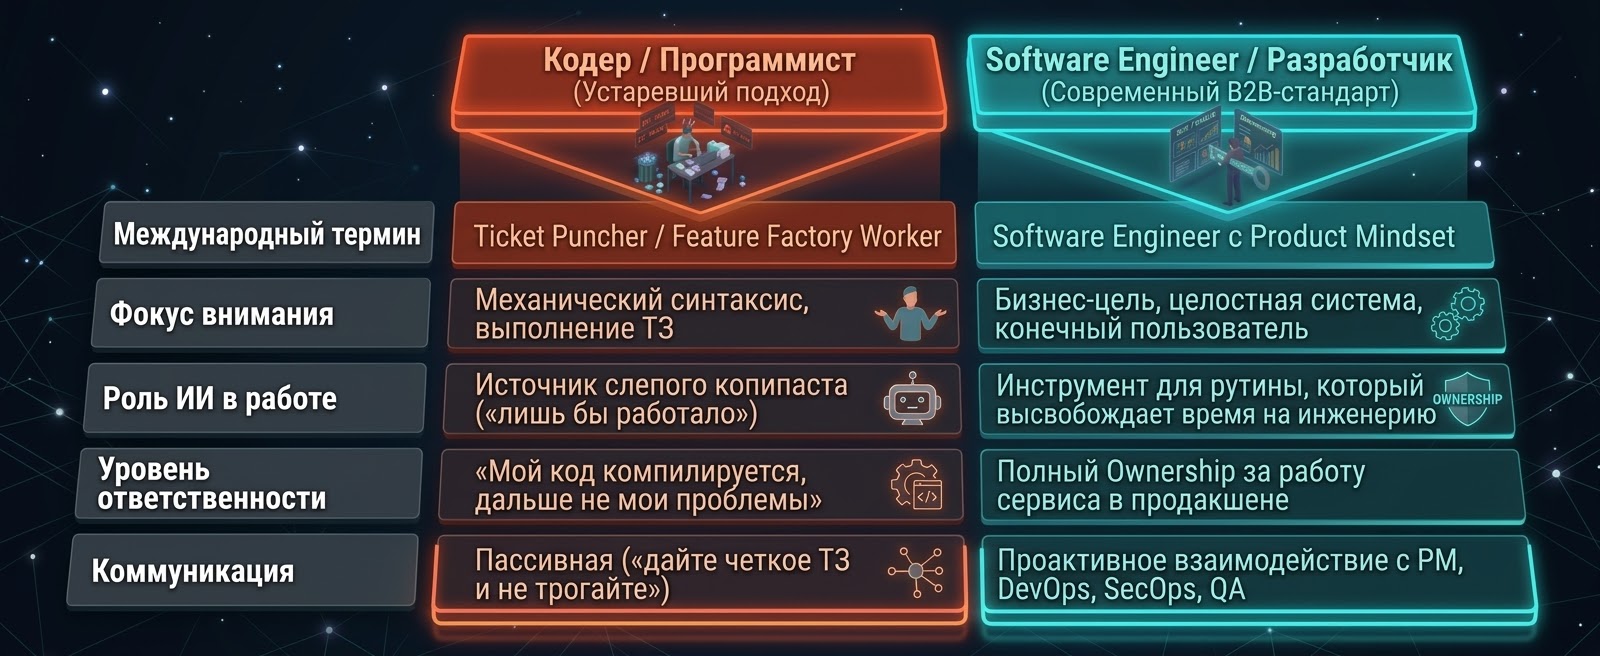
Сравнительная характеристика подходов к работе
Таблица 1 - Сравнительная характеристика подходов к работе: устаревший подход против современного B2B-стандарта
Как бизнесу избегать рисков «узкого мышления»
Создание зрелой инженерной культуры защищает проекты от зависимости от непрофессиональных исполнителей.
Схема 3 - Как бизнесу избегать рисков «узкого мышления»: от рисков к решениям
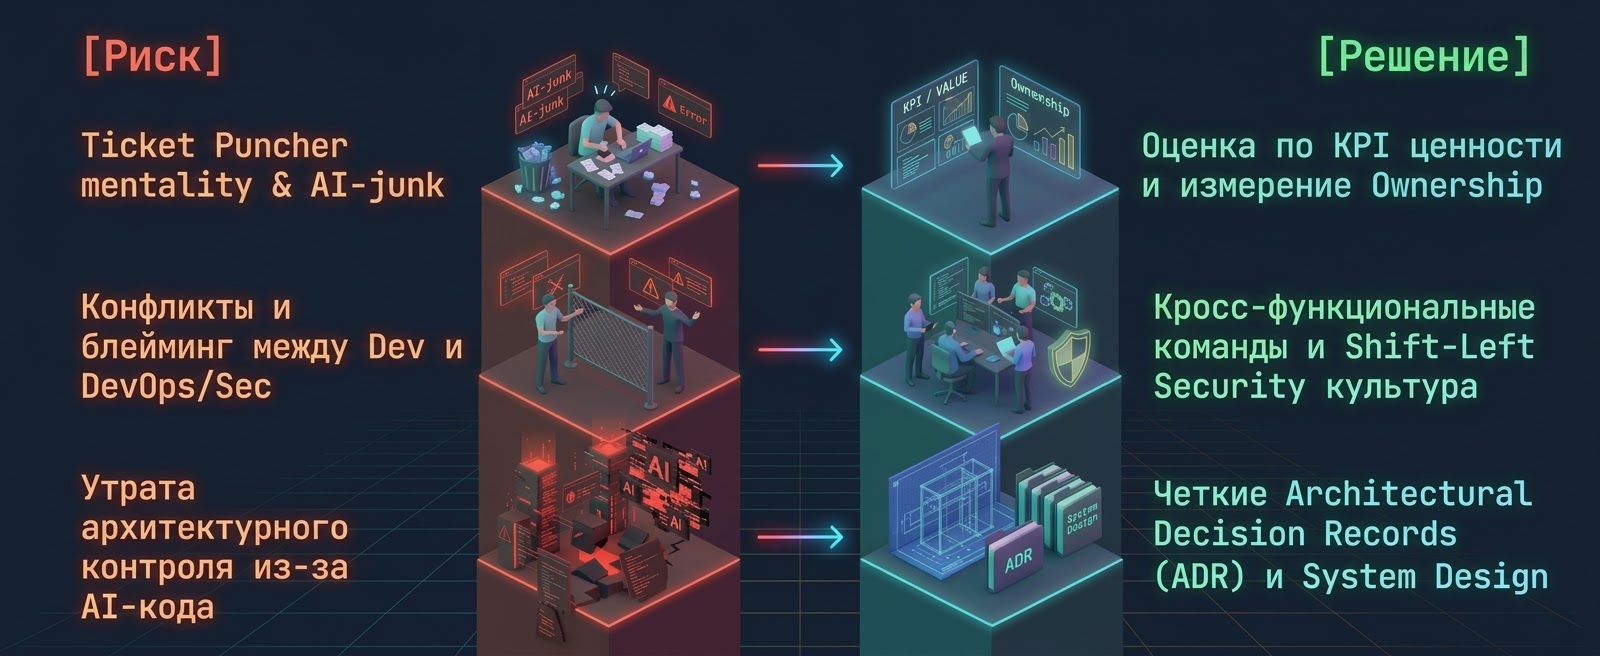
- Переходите от лет опыта (Years of Experience) к измерению Ownership
Оценивайте специалистов по тому, как они берут ответственность за решения: применяйте мировой инженерный принцип «You build it, you run it».
- Внедряйте Shift-Left Security и DevOps культуру
Привлекайте разработчиков к обсуждению архитектуры, безопасности (DevSecOps) и облачной инфраструктуры (DevOps) еще до начала написания кода.
- Тестируйте System Design & Product Mindset при найме
Поскольку написание базового кода автоматизировано, во время интервью спрашивайте не про память синтаксиса, а про архитектурные кейсы: «Как вы валидируете код, сгенерированный ИИ?", "Как ваш код будет вести себя при падении базы данных?», «Что будете делать, если требования безопасности противоречат скорости релиза?».
Что важно учитывать организации
- Прозрачные критерии роста: Зафиксируйте, что уровни Middle/Senior требуют не просто выполнения тасок из Jira, а способности самостоятельно проводить архитектурные ревью, проверять AI-код и взаимодействовать со смежными отделами.
- Инвестиция в инженерное образование: Программистам нужно помогать эволюционировать в инженеров через систематическое обучение системному дизайну, облачным архитектурам и лидерству.
Сегодня успех IT-проекта определяется не количеством написанных строк кода в день, а тем, насколько слаженно, безопасно и архитектурно продуманно инженерные решения соответствуют бизнес-целям компании.
Учебный Центр «Сетевые Технологии» предлагает комплексные программы для IT-специалистов и команд. Наши авторские курсы по Enterprise Architecture, DevOps/SecOps и Leadership помогают превратить обычных исполнителей в высококлассных Software Engineers и Архитекторов, способных брать ответственность за сложные B2B-проекты в эпоху ИИ.
Частые вопросы (FAQ)
1. Почему в эпоху ИИ классические кодеры и «программисты по ТЗ» стали опасными для бизнеса?
Потому что они используют ИИ для генерации огромных объемов перегруженного кода без проверки на безопасность, совместимость и оптимизацию. Это создает катастрофический технический долг и угрозы утечки данных.
2. Что такое «Ticket Puncher» в IT и как его распознать?
Это исполнитель, который работает сугубо по принципу «закрыл карточку в Jira – остальное меня не волнует». Он не проверяет совместимость кода, игнорирует фидбек DevOps/QA и не пытается понять бизнес-цель задачи.
3. Как программисту развить в себе Product Mindset и стать Software Engineer в 2026 году?
Прекратите фокусироваться только на языке программирования. Изучайте системный дизайн (System Design), основы облачной инфраструктуры и безопасности (DevSecOps), учитесь валидировать AI-код и проактивно общайтесь с бизнесом и смежными инженерами.