Еволюція IT-ролей у 2026 році: Як генеративний ШІ знецінив написання синтаксису та підніс вимоги до інженерного мислення, безпеки й архітектури
У 2026 році генеративний ШІ остаточно зробив написання коду копійчаною операцією, але суттєво підвищив ціну за системне інженерне мислення, валідацію та безпеку. B2B-бізнес більше не купує «рядки коду». На міжнародному ринку (Reddit, Hacker News, дискусії CTO) масово відмовляються від виконавців з так званим «Ticket Puncher mentality» – фахівців, які просто «пробивають» таски в Jira без розуміння загальної архітектури, бізнес-цілей та відповідальності за продукт у продакшні.
Градація ролей в IT: Від механічного синтаксису до бізнес-архітектури
Стрімкий розвиток AI-Copilots (GitHub Copilot, Cursor, Claude Code) остаточно визначив межі між чотирма ролями, які раніше помилково вважали синонімами:
Схема 1 - Градація ролей в IT: від механічного синтаксису до бізнес-архітектури
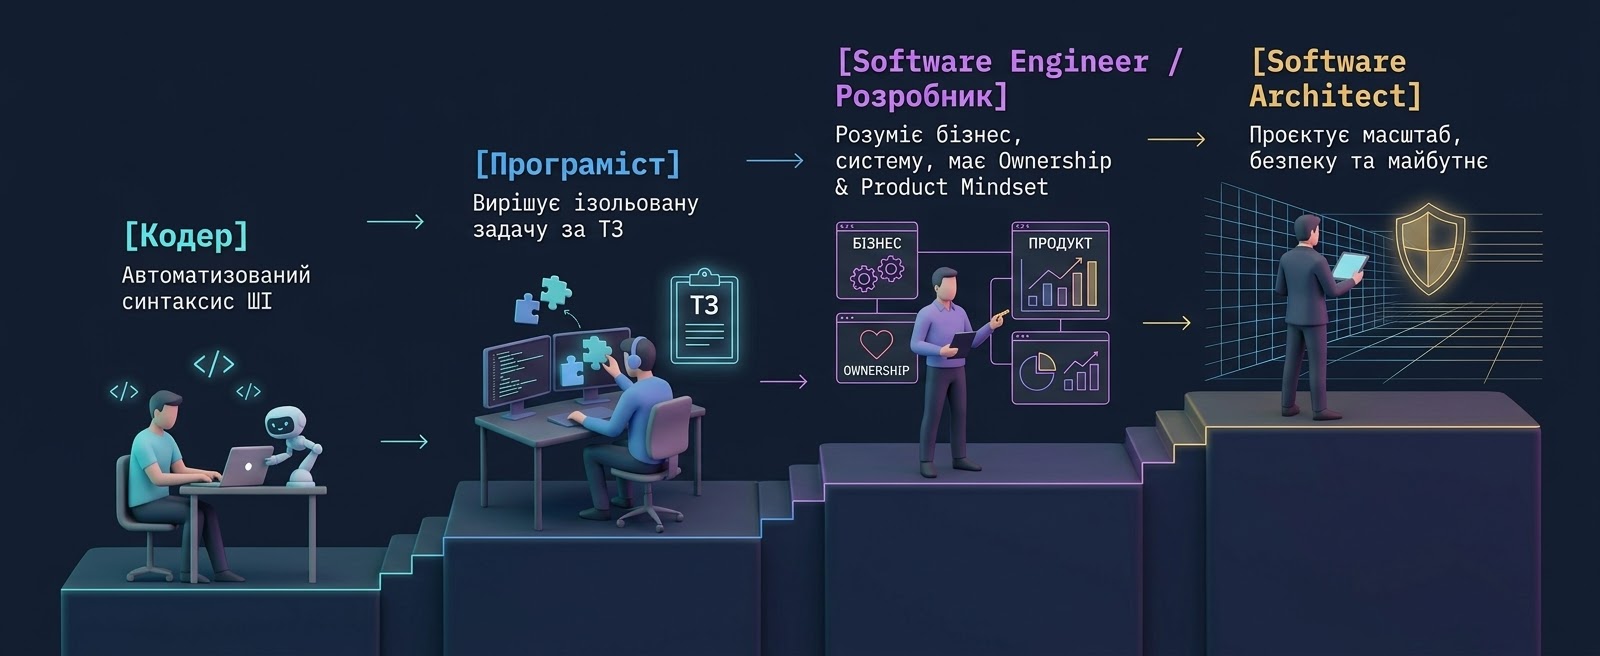
- Кодер (Coder): Людина, яка лише знає синтаксис та перекладає алгоритми у код. У 2026 році ця роль повністю автоматизована. ШІ-асистенти пишуть шаблонний синтаксис за секунди. Змагатися з нейромережами у швидкості кодингу – програшна стратегія.
- Програміст (Programmer): Фахівець, який вирішує конкретну алгоритмічну задачу. Працює «в вакуумі»: йому байдуже до бізнес-метрик, інфраструктури, вимог SecOps чи того, як його код інтегрується з роботою колег.
- Розробник / Software Engineer: Інженер із високим рівнем Ownership. Використовує ШІ як підсилювач для рутини, бачить продукт цілісно, оцінює ризики, проактивно взаємодіє з DevOps/SecOps, відповідає за підтримку, безпеку та бізнес-цінність.
- Архітектор (Software Architect): Стратег, який проєктує високорівневу структуру системи (сумісність, безпека, навантаження, вибір стеків, баланс між Cost & Speed) та задає інженерні стандарти для всієї організації.
«Пастка AI-копіпасту» (The AI-Code Inflation): Чому програміст + ШІ = подвійна катастрофа
Головна небезпека для сучасного B2B-проєкту виникає тоді, коли «програміст за ТЗ» або «Ticket Puncher» отримує в руки потужні LLM-інструменти. Не володіючи системним мисленням, такий виконавець сліпо копіює згенерований нейромережею код прямо в репозиторій.
Схема 2 - Пастка AI-копіпасту: процес створення катастрофічного технічного боргу
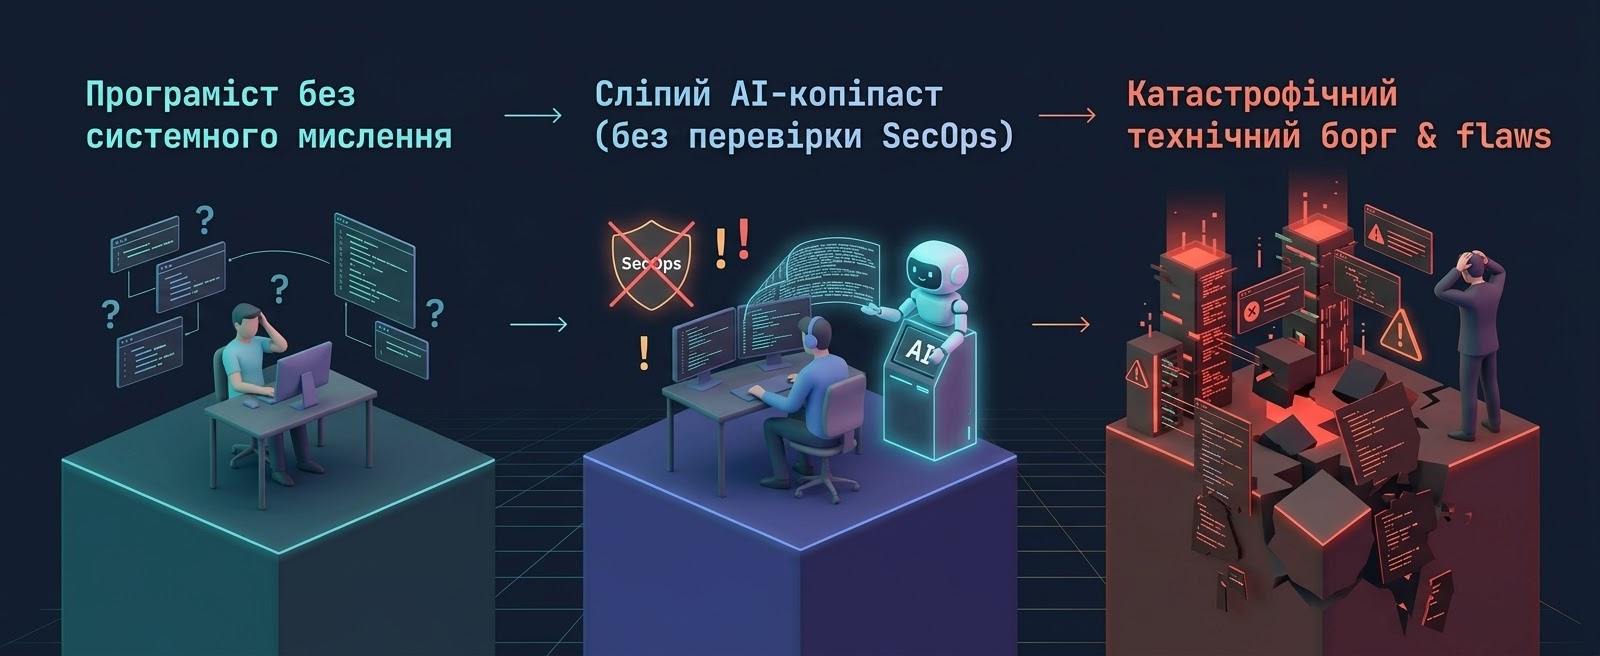
Наслідки AI-копіпасту для бізнесу:
- Вибух галюцинаційного технічного боргу: Замість 50 рядків продуманого коду в проєкт потрапляє 500 рядків «згенерованого сміття», яке забиває пам'ять, уповільнює CI/CD конвеєр і створює проблеми при масштабуванні.
- Приховані вразливості безпеки (Security Flaws): ШІ часто пропонує застарілі або небезпечні паттерни. Без знань DevSecOps такий код стає відкритою дверима для витоків даних.
- Руйнування архітектури: ШІ не знає контексту усієї вашої системи. Код, згенерований для одного модуля, може повністю заблокувати роботу сусідніх мікросервісів чи підняти витрати на хмару в рази.
Біль ринку: «Ticket Punchers» та «The Isolation Trap»
На міжнародних інженерних форумах Tech Lead-и одностайні: «I don't need someone who can write 1000 lines of code. I need someone who can convince me that we only need to write 10 lines to solve the business problem».
Людина з тайтлом Senior, яка мислить як кодер, потрапляє в «The Isolation Trap» (Пастку ізоляції):
- Відсутність Product Mindset: Написав свій модуль за ТЗ, але не перевірив, як він впливає на навантаження бази даних або підсумковий UX користувача.
- Відмова від крос-функціональності: Вважає вимоги DevOps щодо логування чи вимоги SecOps щодо безпеки API «не моїми обов'язками». Реліз за принципом «На моєму комп'ютері все працювало» у 2026 році означає профнепридатність.
- Низький рівень Ownership (Не можна покластися): Якщо виникає невизначеність, такий виконавець не шукатиме компроміс із суміжними командами, а просто зупинить роботу, чекаючи «новішого ТЗ».
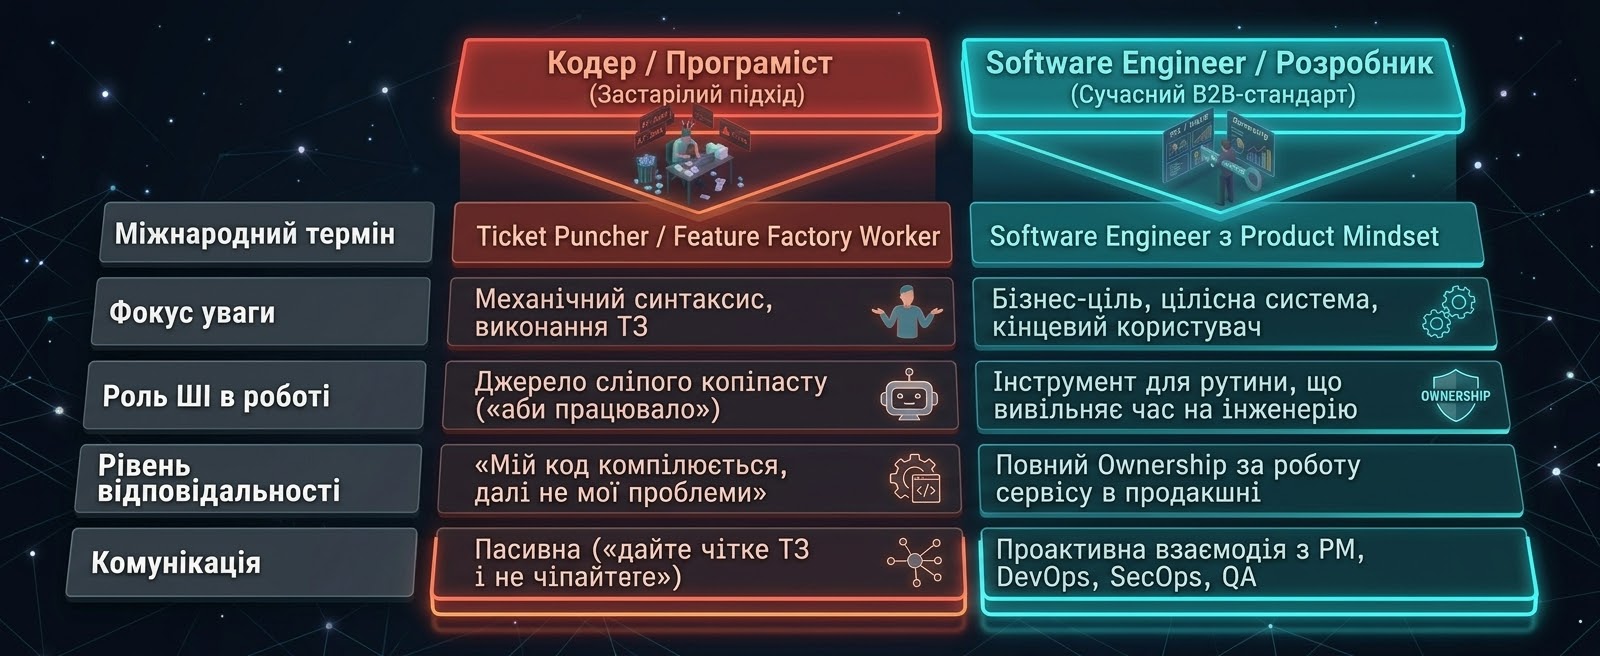
Порівняльна характеристика підходів до роботи
Таблиця 1 - Порівняльна характеристика підходів до роботи: застарілий підхід проти сучасного B2B-стандарту
Як бізнесу оминати ризики «вузького мислення»
Створення зрілої інженерної культури захищає проєкти від залежності від непрофесійних виконавців.
Схема 3 - Як бізнесу оминати ризики «вузького мислення»: від ризиків до рішень
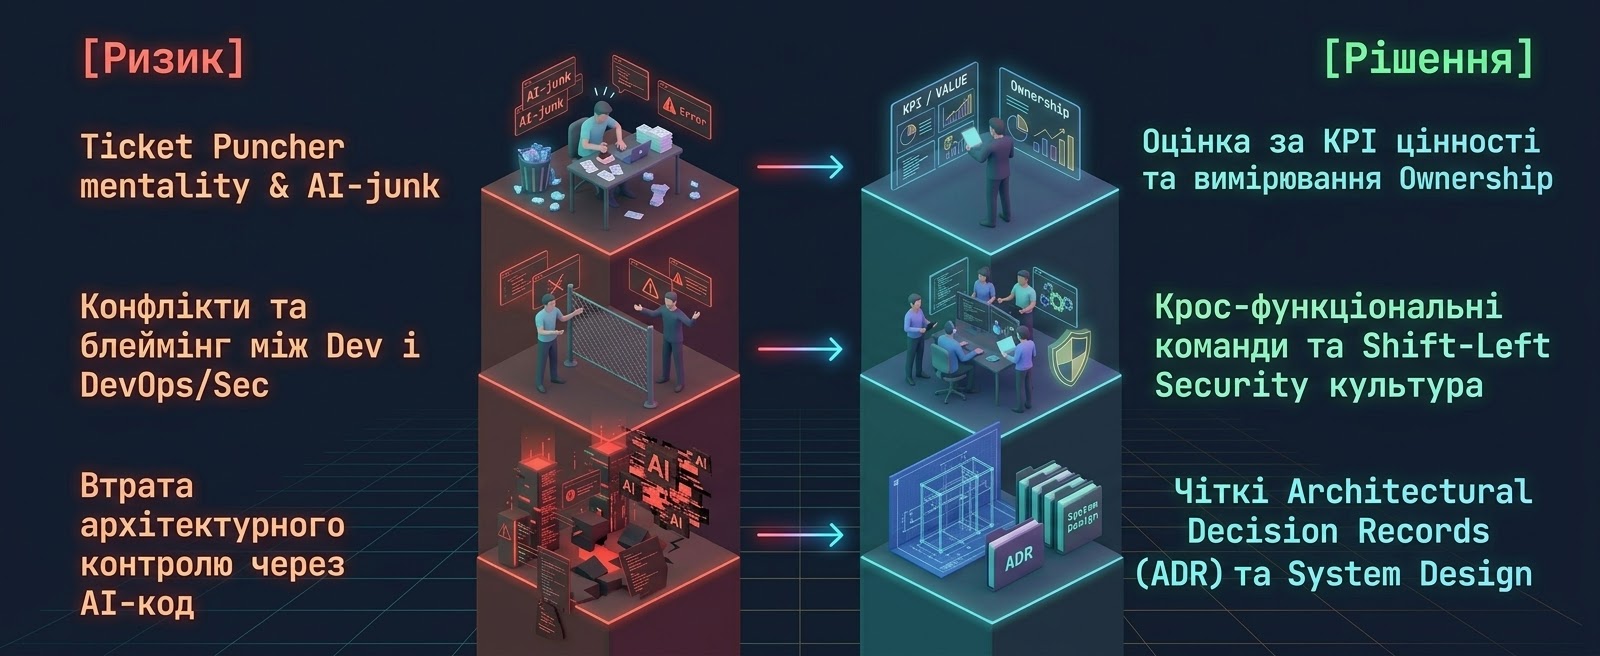
- Переходьте від років досвіду (Years of Experience) до вимірювання Ownership
Оцінюйте фахівців за тим, як вони беруть відповідальність за рішення: застосовуйте світовий інженерний принцип «You build it, you run it».
- Впроваджуйте Shift-Left Security та DevOps культуру
Залучайте розробників до обговорення архітектури, безпеки (DevSecOps) та хмарної інфраструктури (DevOps) ще до початку написання коду.
- Тестуйте System Design & Product Mindset при наймі
Оскільки написання базового коду автоматизовано, під час інтерв'ю запитуйте не про пам'ять синтаксису, а про архітектурні кейси: «Як ви валідуєте код, згенерований ШІ?", "Як ваш код поводитиметься при падінні бази даних?», «Що робитимете, якщо вимоги безпеки суперечать швидкості релізу?».
Що важливо враховувати організації
- Прозорі критерії росту: Зафіксуйте, що рівні Middle/Senior вимагають не просто виконання тасок з Jira, а спроможності самостійно проводити архітектурні рев'ю, перевіряти AI-код та взаємодіяти з суміжними відділами.
- Інвестиція в інженерну освіту: Програмістам потрібно допомагати еволюціонувати в інженерів через систематичне навчання системному дизайну, хмарним архітектурам та лідерству.
Сьогодні успіх IT-проєкту визначається не кількістю написаних рядків коду за день, а тим, наскільки злагоджено, безпечно та архітектурно продумано інженерні рішення відповідають бізнес-цілям компанії.
Навчальний Центр «Мережні Технології» пропонує комплексні програми для IT-фахівців та команд. Наші авторські курси з Enterprise Architecture, DevOps/SecOps та Leadership допомагають перетворити звичайних виконавців на висококласних Software Engineers та Архітекторів, здатних брати відповідальність за складні B2B-проєкти в епоху ШІ.
Часті питання (FAQ)
1. Чому в епоху ШІ класичні кодери та «програмісти за ТЗ» стали небезпечними для бізнесу?
Тому що вони використовують ШІ для генерації величезних обсягів перевантаженого коду без перевірки на безпеку, сумісність та оптимізацію. Це створює катастрофічний технічний борг та загрози витоку даних.
2. Що таке «Ticket Puncher» в IT і як його розпізнати?
Це виконавець, який працює суто за принципом «закрив картку в Jira – решта мене не хвилює». Він не перевіряє сумісність коду, ігнорує фідбек DevOps/QA та не намагається зрозуміти бізнес-ціль завдання.
3. Як програмісту розвинути в собі Product Mindset та стати Software Engineer у 2026 році?
Припиніть фокусуватися тільки на мові програмування. Вивчайте системний дизайн (System Design), основи хмарної інфраструктури та безпеки (DevSecOps), вчіться валідувати AI-код та проактивно спілкуйтеся з бізнесом і суміжними інженерами.